 TrustnGo
Cyber Resilience Act
Le Cyber Resilience Act (CRA) est un nouveau règlement européen garantissant que tous les produits comportant des éléments numériques (matériels ou purement logiciels) soient sûrs dès leur conception et tout au long de leur cycle de vie.
Les exigences clés portent sur la gestion des risques, la publication rapide de correctifs de sécurité et le signalement des incidents. À partir de décembre 2027, les produits mis sur le marché européen devront être conformes et porter le marquage CE attestant de leur conformité en cybersécurité. À la clé : une confiance accrue des consommateurs et des pratiques de sécurité harmonisées à l'échelle européenne.
TrustnGo propose du conseil, des évaluations et des tests pour aider votre organisation à répondre aux exigences du CRA avant l'échéance de décembre 2027. Deux parcours sont possibles : nous prenons en charge la mise en conformité de A à Z, ou nous relisons votre dossier technique avant que vous ne le signiez.
Deux parcours
Le choix dépend de l'avancement de votre démarche. Si vous partez de zéro ou que vos équipes manquent de temps, nous menons la mise en conformité avec vous, de la cartographie à la démonstration de conformité. Si votre dossier technique existe déjà, nous le relisons avec le regard d'un évaluateur avant la déclaration UE de conformité ou l'envoi à un organisme notifié.
Accompagnement CRA de A à Z
Un guichet unique, de la cartographie au marquage CE
Nous prenons en charge l'ensemble de la démarche, au niveau de l'organisation puis de chaque produit, jusqu'à la documentation technique et aux tests qui démontrent la conformité.
Notre approche en six étapes
- 01
Cartographie des produits et des processus
Répertorier les produits et les processus de l'organisation afin d'obtenir une vision claire de son fonctionnement et des types de produits ou de services qu'elle vend.
- 02
Analyse d'écart au niveau organisationnel
Utiliser les cartographies précédentes pour effectuer une analyse des écarts vis-à-vis des exigences essentielles du CRA au niveau organisationnel (cycle de vie du développement sécurisé, cycle de vie du produit, gestion des vulnérabilités, etc.).
- 03
Définition d'une feuille de route de mise en conformité
Définir une feuille de route au niveau organisationnel, incluant la mise en place d'un cycle de vie de développement sécurisé du logiciel (SDLC) et d'une gestion du cycle de vie du produit conformes, ainsi que l'établissement d'un plan de formation pour permettre au personnel technique de monter en compétences.
- 04
Analyse de risque et d'écart au niveau produit
Une fois la mise en conformité engagée au niveau de l'organisation, l'analyse se porte sur chaque produit pour identifier les écarts techniques à corriger en priorité au regard des exigences essentielles du CRA.
- 05
Correction des écarts avec nos conseils
Corriger concrètement les écarts en déployant de nouveaux processus et méthodologies. Préparer également des check-lists qui traduisent les exigences générales des normes en exigences spécifiques à vos produits, afin que les équipes de développement puissent les appliquer de manière reproductible sur l'ensemble de la gamme.
- 06
Démonstration de la conformité
Rédiger la documentation technique associée et effectuer des tests d'intrusion sur les produits, les interfaces web, les back-ends et les applications mobiles.
Le forfait dépend du nombre de produits, de leur classe et de la maturité de vos processus. Nous l'établissons après un premier échange de 45 minutes.
Revue indépendante CRA
Un second regard avant de signer
En auto-évaluation, la déclaration UE de conformité repose sur un dossier que personne d'extérieur n'a lu. Les écarts les plus fréquents ne sont pas des exigences oubliées mais des chaînages absents : un risque sans exigence en face, une exigence écartée sans justification, un test qui ne couvre pas ce que le rapport conclut.
Nous relisons votre dossier avec le regard d'un évaluateur, avant signature, et nous vous rendons une liste d'écarts classés avec l'action attendue pour chacun.
Trois périmètres, contractables séparément
Périmètre
Documentation technique
Contenu de la revue
- Complétude du dossier
- Analyse de risques et traçabilité vers les exigences retenues
- Justification des exigences écartées
- SBOM
- Informations utilisateur
- Période de support
- Projet de déclaration
Périmètre
Rapports de test
Contenu de la revue
- Couverture du plan de test par rapport à la norme appliquée
- Pertinence des méthodes
- Suffisance des preuves
- Justification des verdicts et des non-applicabilités
Périmètre
Dossier complet
Contenu de la revue
- Revue de la documentation technique
- Revue des rapports de test
- Cohérence entre risques, exigences, tests et déclaration
Ces forfaits s'appliquent aux produits de la classe par défaut. Pour les produits importants de classe I ou II, la revue fait l'objet d'un devis. Chaque forfait comprend une seconde lecture après vos corrections. Au-delà de deux produits ou de trois variantes dans un même dossier, le périmètre fait l'objet d'un devis.
Ce que vous recevez
- Un rapport de revue, en français ou en anglais, avec chaque écart classé bloquant, majeur ou mineur, rattaché à l'exigence concernée et assorti de l'action attendue.
- Une synthèse d'une page pour arbitrer en interne avant signature.
- Une seconde lecture après corrections.
Déroulement
- 1.Échange de 45 minutes pour qualifier le produit, sa catégorie, la norme appliquée et l'état du dossier.
- 2.Confirmation du périmètre et du forfait.
- 3.Transmission du dossier et revue.
- 4.Restitution en visioconférence d'une heure.
- 5.Seconde lecture après vos corrections.
La revue et la correction sont deux prestations distinctes. Si vous souhaitez que nous reprenions les écarts avec vous, l'accompagnement se fait en régie, sur devis.
Avertissement
La revue n'est pas une certification et TrustnGo n'est pas un organisme notifié. Elle s'adresse aux produits que le fabricant peut évaluer lui-même. Lorsque l'intervention d'un organisme notifié est requise, la même revue sert de préparation au passage devant cet organisme.
Découvrez nos principaux atouts
Guichet unique CRA
De l'audit d'écart initial au marquage CE final, TrustnGo gère l'intégralité du processus de mise en conformité, y compris l'analyse des écarts, les conseils techniques, la rédaction de la documentation et les tests d'intrusion.
Expertise technique et réglementaire intégrée
TrustnGo allie une connaissance approfondie des réglementations européennes en matière de cybersécurité à une expérience pratique dans la sécurisation des produits numériques.
Gain de temps et réduction des risques
En anticipant les obligations du CRA, vous minimisez les risques et les coûts de la mise en conformité de vos produits et renforcez la confiance de vos clients et partenaires envers votre marque.
Pourquoi choisir TrustnGo
Sécuriser un dispositif embarqué est un défi, et démontrer efficacement ce niveau de sécurité en est un autre.
Ces dernières années, l'Union européenne a fortement renforcé les exigences de cybersécurité applicables aux produits et services numériques. NIS2, directive RED, Cyber Resilience Act, règlement Machines… TrustnGo suit de près l'ensemble de ces réglementations et a développé une méthodologie complète et efficace, fondée sur son expertise des normes EN 303 645, EN 18031, IEC 62443, etc.
Agissant en tant que guichet unique, nous fournissons les conseils techniques nécessaires à l'implémentation des fonctions de sécurité requises et réalisons des tests d'intrusion afin de vérifier la robustesse du résultat.
Nous intervenons aussi bien au niveau du produit qu'au niveau de l'organisation afin d'atteindre une conformité durable, reproductible et maîtrisée.
Exemple de cas
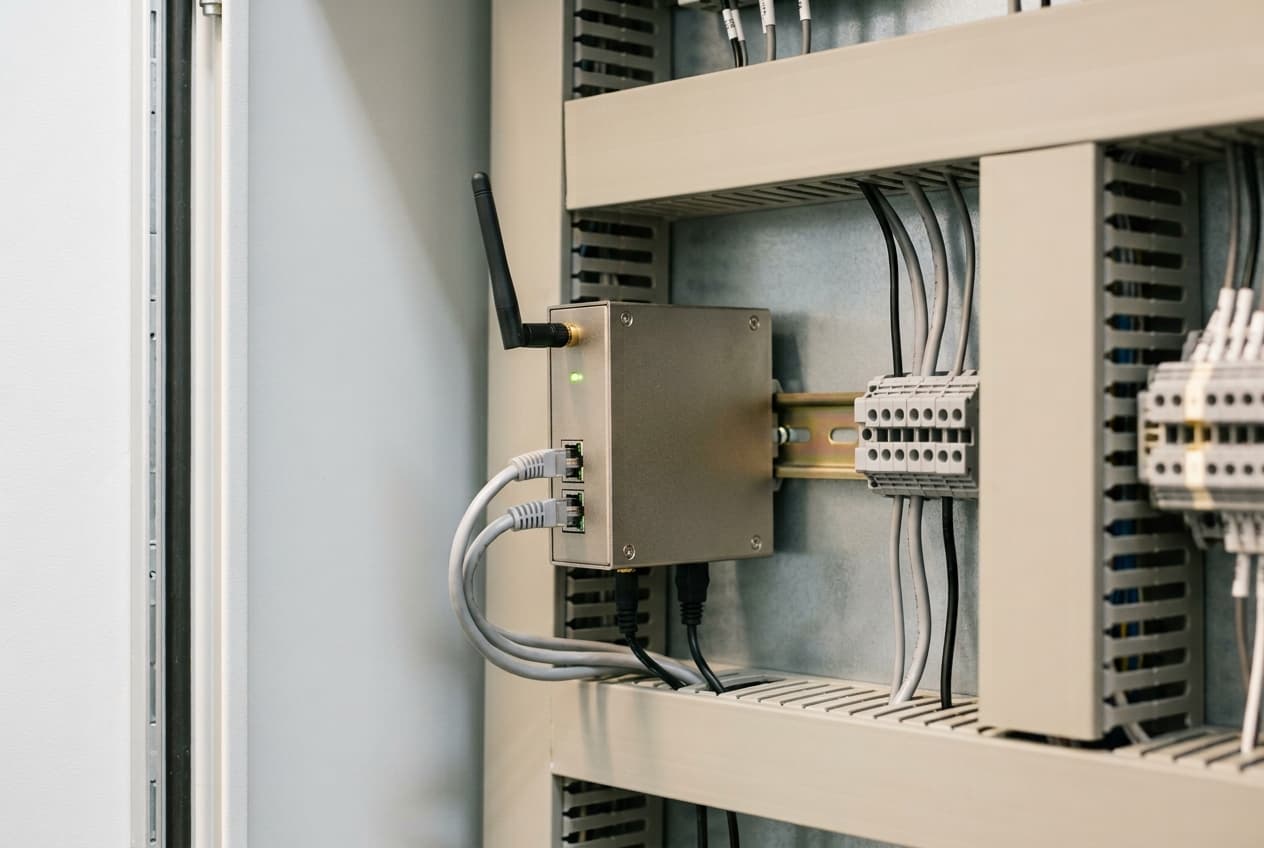
Une entreprise commercialise une solution construite autour d'une passerelle Internet sur mesure, dotée d'interfaces sans fil et déjà conforme à la norme EN 18031-1/2. Elle souhaite se conformer aux exigences du CRA.
La solution est envisagée dans son ensemble en incluant les interfaces web, le back-end et l'application mobile associée. Une analyse des risques et des écarts est réalisée et les éléments de preuve requis par la norme EN 18031 sont repris et complétés afin de démontrer la conformité de la solution.
De plus, un cycle de vie de développement sécurisé est déployé à l'échelle de l'entreprise et la gestion des vulnérabilités est pleinement intégrée à ses processus.